National Cyber Security Awareness Month-October 2026
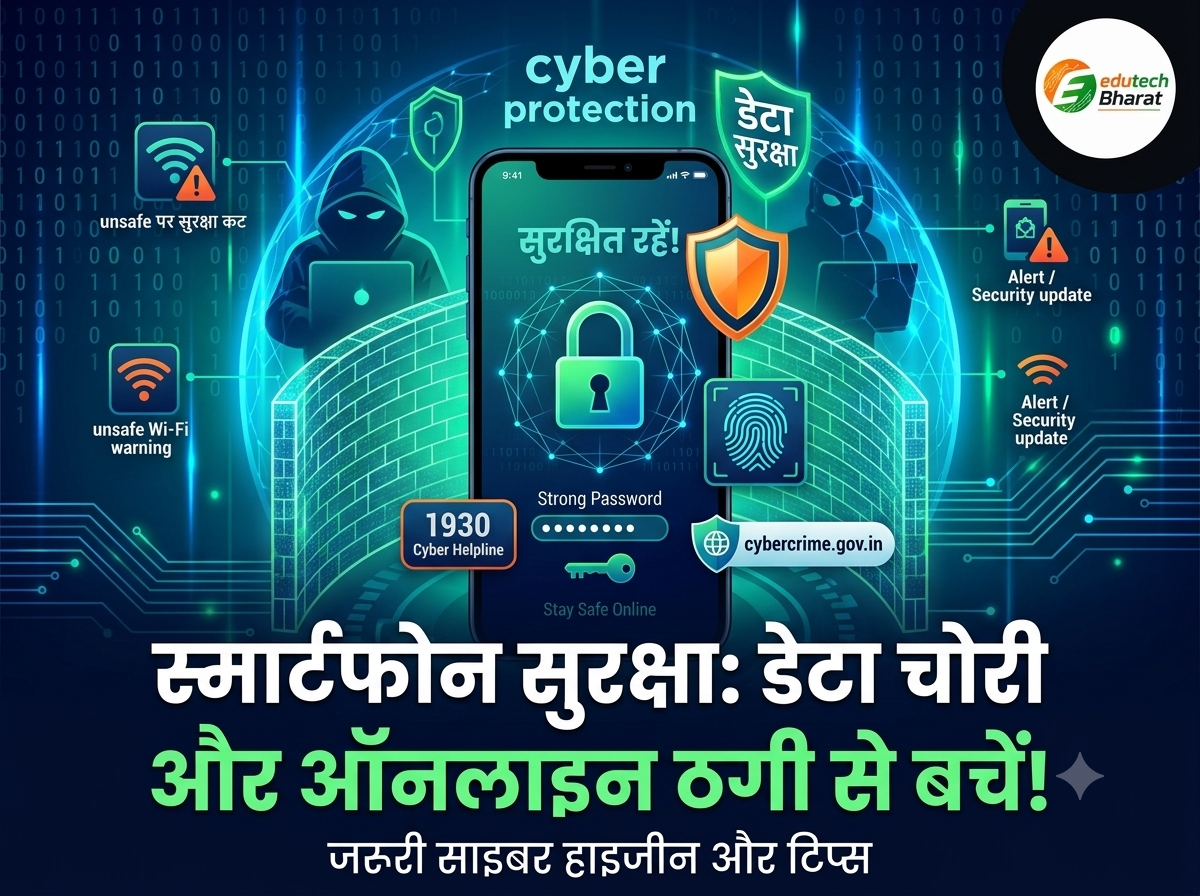
कानपुर ( Edutechbharat.com) : डिजिटल युग में स्मार्टफोन केवल बातचीत का जरिया नहीं, बल्कि हमारी निजी जानकारियों, बैंक खातों और संवेदनशील दस्तावेजों की चाबी बन चुका है। ऐसे में थोड़ी सी असावधानी से फोन का डेटा गलत हाथों में पहुंच सकता है। साइबर सुरक्षा विशेषज्ञों और सरकारी दिशा-निर्देशों के अनुसार, कुछ बुनियादी आदतों और ‘साइबर हाइजीन’ को अपनाकर मोबाइल डिवाइस और निजी डेटा को सुरक्षित रखा जा सकता है।
डिवाइस की बुनियादी सुरक्षा: लॉक और स्क्रीन प्राइवेसी
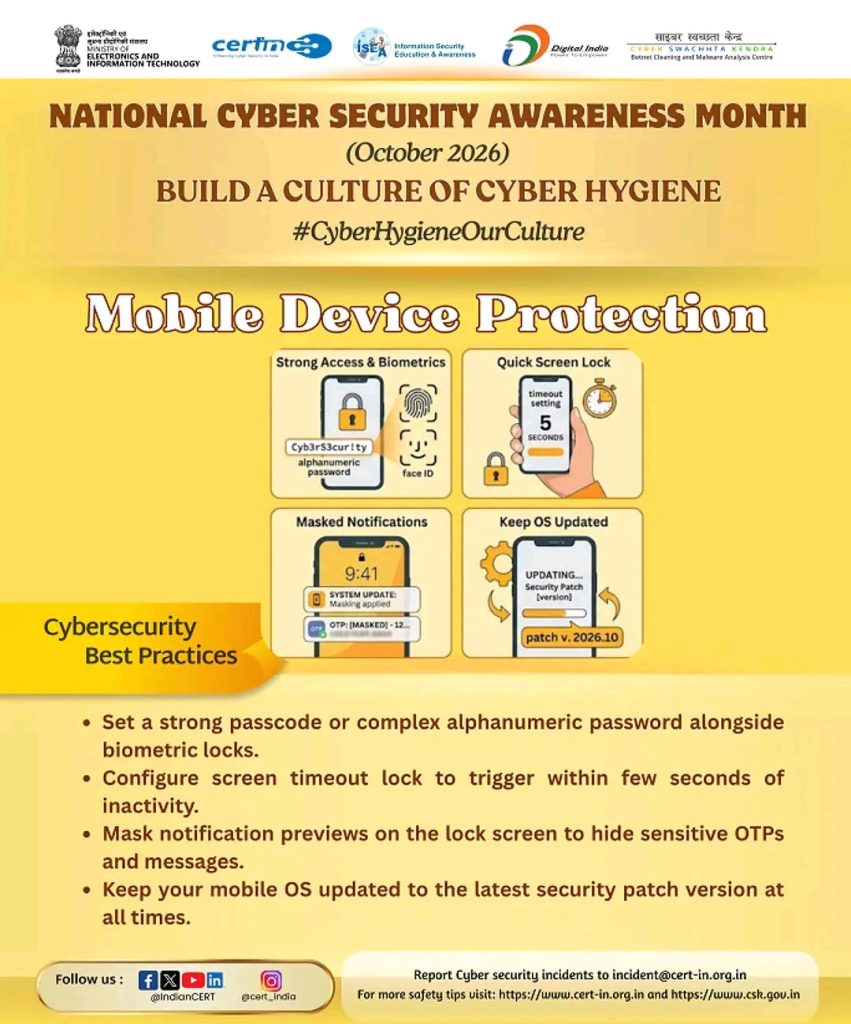
- बायोमेट्रिक्स के साथ मजबूत पासकोड: सिर्फ फिंगरप्रिंट या फेस आईडी पर निर्भर रहने के बजाय डिवाइस में एक मजबूत अल्फान्यूमेरिक (अक्षरों, अंकों और स्पेशल कैरेक्टर वाला) पिन या पासवर्ड लगाएं।
- क्विक स्क्रीन लॉक सेट करें: फोन की सेटिंग्स में जाकर स्क्रीन टाइमआउट को कम से कम समय (15 से 30 सेकंड) पर सेट करें, ताकि इस्तेमाल बंद करते ही फोन अपने आप लॉक हो जाए।
- नोटिफिकेशन प्रिव्यू छिपाएं: लॉक स्क्रीन पर आने वाले संदेशों और ओटीपी (OTP) के प्रिव्यू को छिपाकर रखें। इससे फोन लॉक रहने के दौरान कोई भी दूसरा व्यक्ति आपकी संवेदनशील जानकारी नहीं देख सकेगा।
- सॉफ्टवेयर और सुरक्षा पैच अपडेट: फोन के ऑपरेटिंग सिस्टम (OS) और इंस्टॉल किए गए सभी ऐप्स को हमेशा अपडेट रखें। सुरक्षा अपडेट्स पुरानी कमियों को दूर कर फोन को हैकिंग से बचाते हैं।
नेटवर्क और कनेक्टिविटी में न बरतें ढिलाई
- पब्लिक वाई-फाई के उपयोग से बचें: रेलवे स्टेशन, बस स्टैंड या कैफे में मिलने वाले फ्री वाई-फाई नेटवर्क पर कभी भी बैंक लॉगिन, यूपीआई लेनदेन या संवेदनशील काम न करें। ऐसे खुले नेटवर्क पर डेटा इंटरसेप्ट होने का खतरा रहता है।
- ब्लूटूथ और हॉटस्पॉट बंद रखें: काम पूरा होते ही फोन का ब्लूटूथ, वाई-फाई और पोर्टेबल हॉटस्पॉट बंद कर दें, ताकि बैकग्राउंड में कोई अनधिकृत डिवाइस कनेक्ट न हो सके।
ऐप परमिशन और डाउनलोडिंग की सावधानी
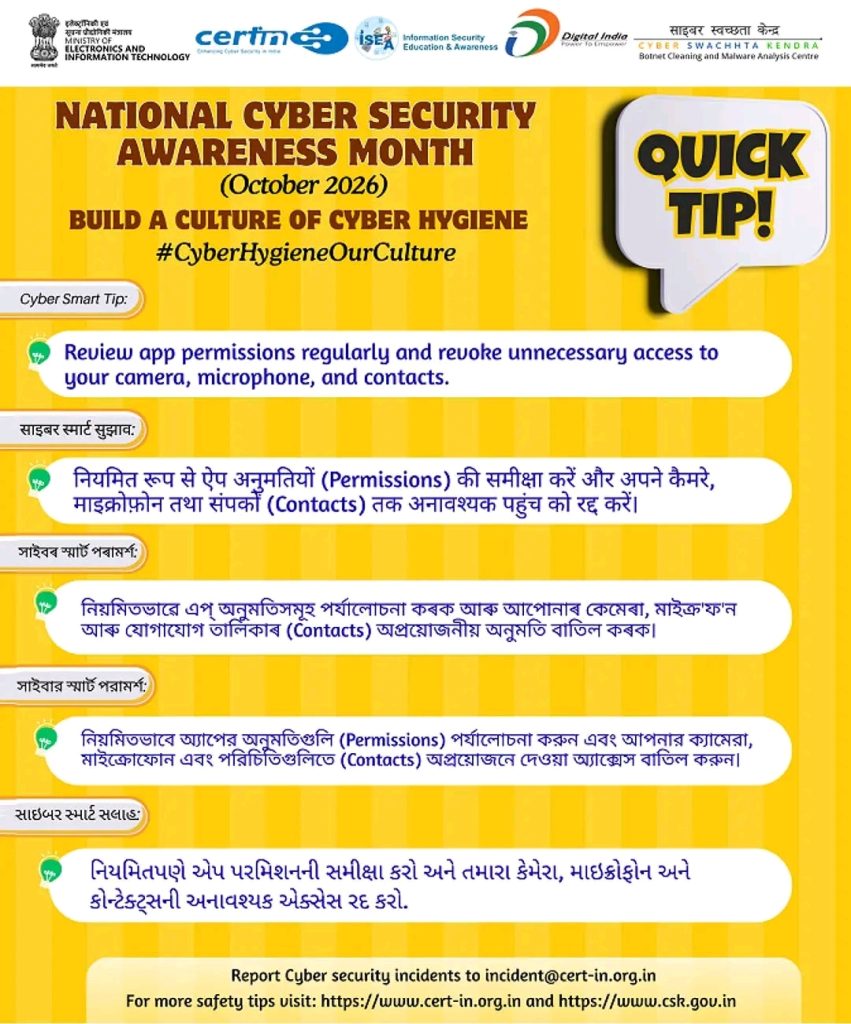
- अनचाही अनुमतियों (Permissions) की समीक्षा: टॉर्च, कैलकुलेटर या गेमिंग जैसे सामान्य ऐप्स को कॉन्टैक्ट्स, स्टोरेज, कैमरा या माइक्रोफोन की अनुमति न दें। जरूरत पड़ने पर केवल ‘Only while using the app’ का चयन करें।
- अज्ञात सोर्स से एपीके (APK) इंस्टॉल न करें: व्हाट्सएप फॉरवर्ड, मैसेज या संदिग्ध वेबसाइट्स से डाउनलोड की गई फाइलों को फोन में इंस्टॉल न करें। ऐप हमेशा गूगल प्ले स्टोर या ऐपल ऐप स्टोर जैसे आधिकारिक प्लेटफॉर्म से ही डाउनलोड करें।
- टू-फैक्टर ऑथेंटिकेशन (2FA) अपनाएं: ईमेल, सोशल मीडिया और वित्तीय ऐप्स पर 2FA अनिवार्य रूप से चालू रखें। इसके लिए एसएमएस ओटीपी के बजाय ऑथेंटिकेटर ऐप्स का उपयोग अधिक सुरक्षित माना जाता है।
ठगी की स्थिति में क्या करें? (हेल्पलाइन और शिकायत)
यदि किसी कारणवश साइबर धोखाधड़ी या डेटा चोरी का शिकार हो जाते हैं, तो घबराने के बजाय तत्काल कार्रवाई करें:
- राष्ट्रीय साइबर हेल्पलाइन 1930: वित्तीय फ्रॉड होने पर तुरंत हेल्पलाइन नंबर 1930 पर कॉल कर घटना की जानकारी दें। ठगी के शुरुआती 1-2 घंटे (गोल्डन ऑवर) बेहद महत्वपूर्ण होते हैं, जिसमें खाते से गए पैसे को ब्लॉक या होल्ड कराया जा सकता है।
- ऑनलाइन शिकायत दर्ज कराएं: घटना की पूरी जानकारी और साक्ष्य राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (cybercrime.gov.in) पर दर्ज करें।
- साइबर सुरक्षा और स्वच्छता से जुड़े अधिक सुझावों के लिए आधिकारिक वेबसाइट csk.gov.in पर भी जानकारी प्राप्त की जा सकती है।
SEO विवरण (Meta Description):
स्मार्टफोन सुरक्षा और साइबर ठगी से बचाव के लिए जरूरी सावधानियां। मजबूत पासकोड, ऐप परमिशन, पब्लिक वाई-फाई के खतरे और 1930 साइबर हेल्पलाइन से जुड़ी अहम जानकारी।
#CyberSecurity #MobileProtection #StaySafeOnline #CyberHygiene #EdutechBharat